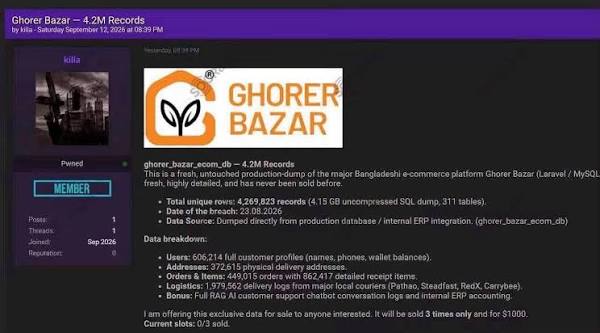
স্যাম্পল ফাইলে গ্রাহকদের ফোন নম্বর ও ব্যক্তিগত তথ্য, ফাঁসের অভিযোগ অস্বীকার প্রতিষ্ঠানের ই-কমার্স প্ল্যাটফর্ম ঘরের বাজারের প্রায় ৬ লাখ ৬ হাজার গ্রাহকের তথ্য ডার্ক ওয়েবে বিক্রির দাবি উঠেছে। একটি থ্রেট অ্যাক্টর ডাটাবেজের অ্যাকসেস বিক্রির জন্য ১ হাজার মার্কিন ডলার চেয়েছে বলে জানা গেছে।
ডার্ক ওয়েবে দেওয়া বিজ্ঞাপনে দাবি করা হয়েছে, গত ২৩ আগস্ট ঘরের বাজারের প্রোডাকশন ডাটাবেজ থেকে এসব তথ্য সংগ্রহ করা হয়। এতে ৪ দশমিক ১৫ গিগাবাইটের একটি SQL ডাম্পে ৩১১টি টেবিল ও প্রায় ৪২ লাখ ৭০ হাজার রেকর্ড রয়েছে বলে উল্লেখ করা হয়েছে।
বিজ্ঞাপনে প্রায় ৬ লাখ ৬ হাজার গ্রাহকের প্রোফাইল, ৩ লাখ ৭২ হাজার ডেলিভারি ঠিকানা, ৪ লাখ ৪৯ হাজার অর্ডার এবং ১৯ লাখ ৭০ হাজার ডেলিভারি ও লজিস্টিকস রেকর্ড থাকার দাবি করা হয়েছে। পাশাপাশি অভ্যন্তরীণ ERP, অ্যাকাউন্টিং তথ্য এবং AI কাস্টমার সাপোর্ট চ্যাটবটের কথোপকথনের লগ থাকার কথাও বলা হয়েছে।
তবে ৪২ লাখ রেকর্ডকে ৪২ লাখ পৃথক গ্রাহক হিসেবে গণ্য করা যাবে না। একই গ্রাহকের প্রোফাইল, অর্ডার, ঠিকানা ও ডেলিভারি তথ্য আলাদা রেকর্ড হিসেবে ডাটাবেজে থাকতে পারে।
ডার্ক ওয়েবে প্রকাশিত নমুনা ফাইলে থাকা কয়েকটি ফোন নম্বর যাচাই করে সংশ্লিষ্ট ব্যক্তিদের সঙ্গে যোগাযোগ করা হলে তাঁরা নম্বরগুলো নিজেদের বলে নিশ্চিত করেছেন। তাঁদের কয়েকজন ঘরের বাজারের গ্রাহক হওয়ার কথাও জানিয়েছেন।
ডিজিটাল ফরেনসিক বিশেষজ্ঞ ও আন্তর্জাতিক অপরাধ ট্রাইব্যুনালের প্রসিকিউটর তানভীর হাসান জোহার মতে, তথ্যগুলো সত্যিই প্রোডাকশন ডাটাবেজ বা অভ্যন্তরীণ ERP সিস্টেম থেকে নেওয়া হয়ে থাকলে বিষয়টি সাধারণ ওয়েব স্ক্র্যাপিংয়ের মধ্যে সীমাবদ্ধ নয়। সার্ভার, ডাটাবেজ, API বা সংযুক্ত তৃতীয় পক্ষের সিস্টেমে অননুমোদিত প্রবেশের সম্ভাবনা খতিয়ে দেখা প্রয়োজন।
তথ্যগুলো সত্য হলে গ্রাহকদের লক্ষ্য করে ভুয়া ডেলিভারি চার্জ, রিফান্ড বা পেমেন্ট চাওয়ার মতো প্রতারণা হতে পারে। ফোন নম্বর ও ব্যক্তিগত তথ্য ব্যবহার করে OTP বা অ্যাকাউন্ট রিকভারি প্রতারণার চেষ্টাও হতে পারে। তবে এখন পর্যন্ত পাসওয়ার্ড, পেমেন্ট কার্ড বা জাতীয় পরিচয়পত্রের তথ্য ফাঁস হওয়ার নিশ্চিত প্রমাণ পাওয়া যায়নি।
বিশেষজ্ঞরা বলছেন, ঘটনার প্রকৃত উৎস ও পরিধি জানতে দ্রুত ডিজিটাল ফরেনসিক তদন্ত প্রয়োজন। এ সময় সন্দেহজনক সার্ভার বা অ্যাকাউন্ট নিয়ন্ত্রণে আনলেও লগ মুছে ফেলা, সার্ভার ফরম্যাট বা সিস্টেম রিইনস্টল করা থেকে বিরত থাকতে হবে, যাতে গুরুত্বপূর্ণ ফরেনসিক প্রমাণ নষ্ট না হয়।
এদিকে ঘরের বাজারের প্রধান নির্বাহী কর্মকর্তা নাজমুস সাকিব হ্যাকিং বা তথ্য বেহাতের অভিযোগ অস্বীকার করেছেন। তাঁর দাবি, প্রতিষ্ঠানের অভ্যন্তরীণ পর্যবেক্ষণ ও যাচাইয়ে নিজস্ব সিস্টেম থেকে গ্রাহকের তথ্য ফাঁসের কোনো প্রমাণ পাওয়া যায়নি।
তিনি বলেন, একটি চক্র ঘরের বাজারের নাম ও ব্র্যান্ডের বিশ্বাসযোগ্যতা ব্যবহার করে গ্রাহকদের বিভ্রান্ত করা এবং তাঁদের কাছ থেকে তথ্য সংগ্রহের চেষ্টা করতে পারে।
ঘটনাটি নিয়ে এখন মূল প্রশ্ন—ডার্ক ওয়েবে দেওয়া তথ্যের উৎস কী এবং প্রকৃতপক্ষে কতজন গ্রাহকের তথ্য ঝুঁকিতে পড়েছে। এর উত্তর পেতে প্রতিষ্ঠানটির নিজস্ব ফরেনসিক তদন্তই গুরুত্বপূর্ণ বলে মনে করছেন বিশেষজ্ঞরা।
সন্ধানী বার্তা/এসএ